ISO/IEC 27090: Was die neue Norm zur KI-Sicherheit leistet und wo sie das NIST Cybersecurity Framework braucht
Im Oktober 2026 haben ISO und IEC die Norm ISO/IEC 27090 veröffentlicht. Sie befasst sich mit Bedrohungen, die spezifisch bei KI-Systemen auftreten. Erarbeitet hat sie das Unterkomitee JTC 1/SC 27, das auch für die Normenreihe ISO/IEC 27000 zuständig ist. Für jede Angriffsart beschreibt die Norm, welche Folgen ein Angriff hat, wie er sich erkennen lässt und welche Gegenmassnahmen es gibt. Sie ist als Leitfaden angelegt und lässt sich nicht zertifizieren, anders als die ISO/IEC 27001 oder die ISO/IEC 42001.
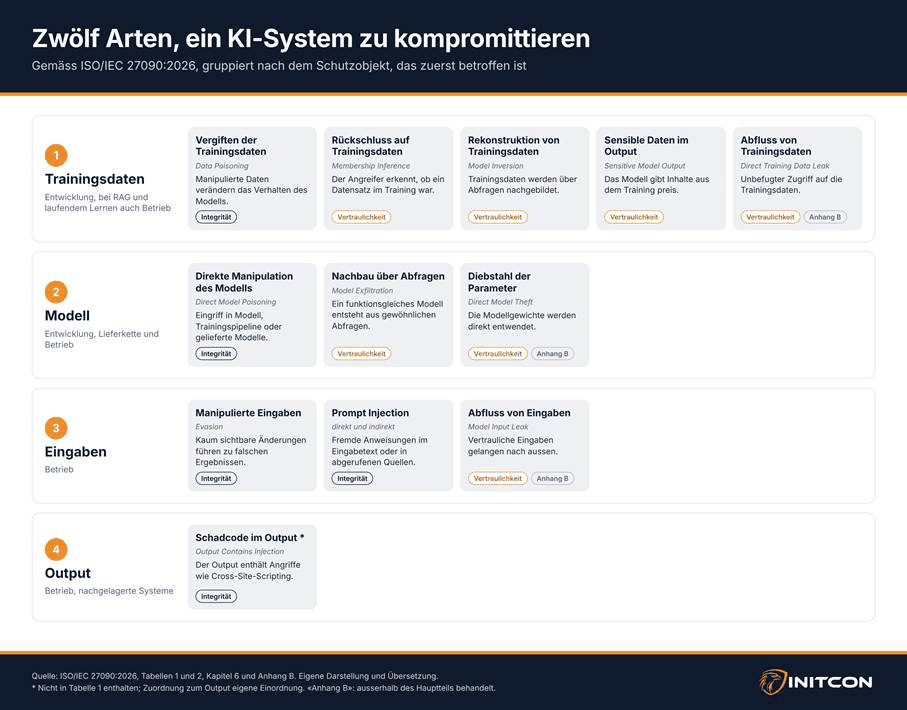
Ihr Kern ist ein Katalog von zwölf Arten, wie KI-Systeme kompromittiert werden können; neun davon behandelt sie im Hauptteil ausführlich. Dazu gehören das Vergiften von Trainingsdaten, die direkte Manipulation des Modells und unmerklich veränderte Eingaben. Ebenso behandelt sie den Nachbau eines Modells über seine Schnittstelle, Rückschlüsse auf die Trainingsdaten und die Prompt Injection, bei der ein Angreifer dem System über den Eingabetext eigene Anweisungen unterschiebt. Zwei Anhänge ordnen die Angriffe dem Lebenszyklus eines KI-Systems und den betroffenen Schutzobjekten zu und zeigen, wie klassische Angriffe bei KI-Systemen aussehen.
Die für Verwaltungsrat und Geschäftsleitung wichtigste Aussage steht für mich an einer unscheinbaren Stelle. Im Abschnitt über das Vergiften von Trainingsdaten hält die Norm fest, dass die Erkennung vergifteter Daten und Modelle noch ein offenes Forschungsfeld ist. Heutige automatische Verfahren können böswillig eingeschleuste Daten in der Regel nicht zuverlässig von harmlosen Ausreissern unterscheiden. Wer ein KI-System einsetzt, kann sich also nicht darauf verlassen, eine Vergiftung rechtzeitig zu bemerken. Daraus folgt eine Frage, die sich jedes Gremium stellen sollte: Mit welchem gesicherten Stand können wir neu beginnen, wenn wir es zu spät merken?
Warum das den Verwaltungsrat betrifft
Die Norm macht Restrisiken sichtbar, die sich mit heutiger Technik nicht verlässlich beherrschen lassen. Ob ein Unternehmen ein zugekauftes Modell einsetzt, dessen Trainingsdaten es nicht kennt, oder einen KI-Agenten selbständig handeln lässt, entscheidet deshalb über das Risiko, das es zu tragen bereit ist. Dieser Entscheid gehört zur Oberleitung, die der Verwaltungsrat nicht delegieren kann (Art. 716a OR).
Besonders deutlich wird das beim Zukauf. Viele KI-Systeme beruhen auf Basismodellen, die mit grossen öffentlichen Datensätzen trainiert wurden. Diese lassen sich vergiften, ohne dass ein Angreifer je Zugriff auf die Daten des eigenen Unternehmens hat. Wer ein Modell einkauft, übernimmt also auch die Herkunft seiner Trainingsdaten. Zugleich setzen viele Gegenmassnahmen der Norm beim Entwickler eines Modells an, etwa beim Training mit gezielt manipulierten Beispielen oder bei Verfahren, die Rückschlüsse auf einzelne Trainingsdaten erschweren. Wer ein Sprachmodell als Cloud-Dienst nutzt, kann viele davon nicht selbst umsetzen. Für die Lieferkette gibt die Norm nur knappe Hinweise: Verträge mit den Lieferanten von Daten und Modellen, den Austausch von Spezifikationen und eigene Angriffstests an gelieferten Modellen. Was ein Käufer konkret verlangen soll, lässt sie offen. Die FINMA nennt die Abhängigkeit von Anbietern von Modellen bereits als eigenes Risiko. Der Entscheid, ein Modell zu kaufen statt selbst zu entwickeln, ist damit auch ein Entscheid über Abhängigkeit. Steuern lässt sich diese Abhängigkeit vor allem über Verträge, Nachweise und Prüfrechte, und welche davon das Unternehmen verlangt, gehört in den Verwaltungsrat.
Die Umsetzung darf er der Geschäftsleitung übertragen. Für Schäden, welche die Geschäftsleitung verursacht, haftet er dann nicht, wenn er nachweist, dass er sie mit der nach den Umständen gebotenen Sorgfalt ausgewählt, unterrichtet und überwacht hat (Art. 754 OR). Überwachen kann nur, wer weiss, wonach er fragen muss. Die 27090 liefert dafür einen international abgestimmten Massstab.
Auf ein Zertifikat kann sich der Verwaltungsrat dabei nur begrenzt stützen. Im Juni habe ich im Artikel «Im KI-Zeitalter genügt zertifizierte Sicherheit alleine nicht mehr» geschrieben, dass ein Zertifikat Konformität belegt, über die Wirksamkeit gegen einen anpassungsfähigen Angreifer aber wenig aussagt. Bei KI kommt hinzu, dass sich nach der 27090 nicht zertifizieren lässt. Ein Zertifikat nach ISO/IEC 27001 oder 42001 belegt ein Managementsystem; ob ein bestimmtes Modell gegen diese Angriffe geprüft wurde, steht darin nicht.
Ich gehe zudem davon aus, dass sich der Massstab für die Sorgfalt mit der Zeit an solchen Normen ausrichten wird. Wer nach einem Vorfall erklären muss, warum bekannte Angriffsarten nicht berücksichtigt wurden, dürfte es schwerer haben, seit sie international beschrieben sind.
Wo die Norm ansetzt
Für Gremien besonders relevant sind Angriffe, die wie normaler Betrieb aussehen. Ein Modell lässt sich über gewöhnliche Abfragen nachbauen, auch wenn die klassischen Sicherheitsmassnahmen greifen. Der Angreifer bricht dabei nicht ein; er benutzt das System. Ähnlich wirkt die Prompt Injection über Dokumente oder Webseiten, die ein KI-System als Quelle heranzieht. Die Anweisung des Angreifers kommt mit dem Inhalt, den das System selbst abruft.
Die Norm baut ausdrücklich auf der ISO/IEC 27001 und 27002 auf. Die KI-spezifischen Bedrohungen kommen zu den klassischen hinzu; klassische Sicherheit bleibt nach ihren eigenen Worten nötig, reicht allein aber nicht aus. Für die Steuerung verweist sie auf die ISO/IEC 42001 und auf die ISO/IEC 38507 zur Governance des KI-Einsatzes. Eine Vermutung der Konformität mit der europäischen KI-Verordnung begründet sie nicht. Die dafür vorgesehene harmonisierte Norm ist noch im Entwurf.
Die Brücke zum NIST Cybersecurity Framework
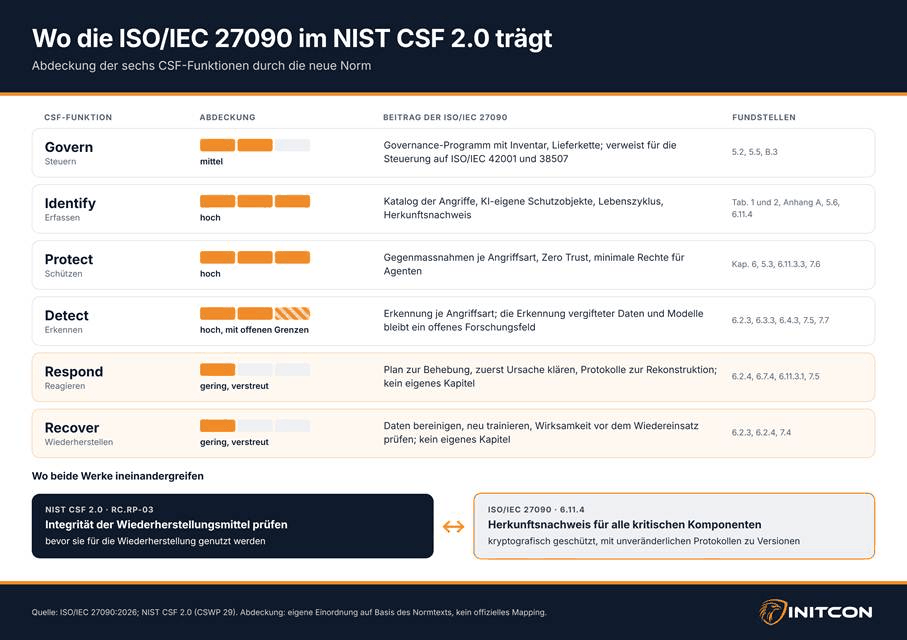
Wer seine Informationssicherheit nach dem NIST Cybersecurity Framework 2.0 (CSF) steuert, stellt sich eine praktische Frage: Wie passt die neue Norm in das bestehende Programm? Ich habe die 27090 dafür Kapitel für Kapitel den sechs Funktionen des CSF zugeordnet: Govern, Identify, Protect, Detect, Respond und Recover. Das ist eine Einordnung und kein neues Regelwerk. NIST arbeitet mit dem Cyber AI Profile an einer eigenen Übertragung des CSF auf KI; ein Vorentwurf erschien im Dezember 2025.
Das Ergebnis ist klar verteilt. Bei Identify, Protect und Detect ist die 27090 dicht. Sie erweitert das Inventar um Schutzobjekte, die für KI typisch sind: Modelle, ihre Parameter, Trainingsdaten und die Werkzeuge zur Datenaufbereitung. Bei der Erkennung weist sie die Grenzen offen aus, etwa bei manipulierten Eingaben, die selbst für Menschen kaum zu bemerken sind.
Reaktion und Wiederherstellung behandelt sie dagegen ohne eigenes Kapitel. Die Hinweise sind über einzelne Angriffsarten verstreut. Sie sieht einen Plan zur Behebung vor, falls Trainingsdaten oder Modelle manipuliert wurden. Sie empfiehlt, betroffene Datensätze zu bereinigen, das Modell neu zu trainieren und die Wirksamkeit der Schutzmassnahmen vor dem erneuten Einsatz zu prüfen. Den Prozess dazu, mit Zuständigkeiten, Ursachenanalyse und Kommunikation, liefert das CSF.
Die Frage nach dem gesicherten Stand
An dieser Stelle greifen beide Werke ineinander. Das CSF verlangt in der Funktion Recover, die Integrität von Datensicherungen und anderen Mitteln zur Wiederherstellung zu prüfen, bevor man sie nutzt. Bei klassischen Systemen ist das vertrautes Terrain. Bei KI-Systemen wird es anspruchsvoller, denn ein vergiftetes Modell kann unauffällig weiterarbeiten. Wer es ersetzen will, muss entweder mit bereinigten Daten neu trainieren oder auf eine frühere Version zurückgehen. Beides setzt Daten und Modelle voraus, deren Unversehrtheit belegt ist.
Die 27090 liefert dafür den Baustein. Sie empfiehlt einen Herkunftsnachweis für alle kritischen Komponenten eines KI-Systems, von den Trainingsdaten über die Software-Abhängigkeiten bis zur Konfiguration. Die Nachweise sollen kryptografisch geschützt sein, ergänzt um unveränderliche Protokolle zu Versionen und Inbetriebnahmen. Ohne diesen Nachweis lässt sich kaum belegen, dass ein früherer Stand unversehrt ist.
Diese Frage kann ein Verwaltungsrat ohne technische Tiefe stellen. Wenn wir morgen feststellen, dass unser Modell seit Monaten manipuliert ist: Mit welchen Daten und Modellen könnten wir neu beginnen, und woran erkennen wir, dass sie unversehrt sind?
Wo die ISO-Norm über das CSF hinausgeht
Umgekehrt behandelt die 27090 Themen, für die ich im CSF kein direktes Gegenstück gefunden habe. Das erste ist die menschliche Aufsicht. Die Norm beschreibt das Out-of-the-Loop-Phänomen: Wer an einer Aufgabe nicht mehr aktiv beteiligt ist, verliert das Verständnis dafür, ob die Ergebnisse stimmen und was sie bewirken. Das gilt besonders, wenn die Wahl regelmässig nur zwischen «Bestätigen» und «Übersteuern» besteht und das Bestätigen zur Gewohnheit wird. Dazu nennt die Norm die bekannte Neigung, automatisierten Systemen zu viel zu vertrauen.
Das deckt sich mit einer Unterscheidung, die ich hier schon mehrfach vertreten habe. Ein Mensch im Prozess ist noch keine Kontrolle. Wirksam wird die Aufsicht erst, wenn die Person das Ergebnis fachlich beurteilen kann und die Befugnis hat, es zu ändern.
Das zweite sind die Rechte von KI-Agenten. Nach der Norm soll ein Agent unter eigener Identität arbeiten, statt die Rechte des Nutzers zu erben. Seine Rechte sollen an die Aufgabe gebunden sein und nach deren Abschluss ablaufen. Als Beispiel nennt sie einen Assistenten für Spesen, der Belege lesen und Entwürfe erstellen darf; die Einreichung bestätigt der Mitarbeitende.
Agentische Systeme mit Zugriff auf Werkzeuge behandelt die Erstausgabe allerdings nur in wenigen Abschnitten. Auch die empfohlene Protokollierung erfasst Eingabe, Ausgabe, Nutzer und Modellversion, aber nicht, welche Werkzeuge ein Agent aufgerufen hat. Wer nach einem Vorfall rekonstruieren will, was ein Agent ausgelöst hat, muss diese Lücke selbst schliessen. Wer solche Systeme einsetzt, findet in der Norm einen Anfang und noch kein vollständiges Programm.
Was beim Verwaltungsrat liegt
Der Verwaltungsrat muss die 27090 nicht im Detail kennen. Er sollte aber wissen, ob die Geschäftsleitung sie kennt und wie sie in das bestehende Sicherheitsprogramm einfliesst.
Hinzu kommt der Faktor Zeit. Die 27090 hält fest, dass Modelle und Schutzmassnahmen mit der Zeit an Wirkung verlieren und dass sich Massnahmen, die auf Training beruhen, gegenseitig stören können. Eine Prüfung zu einem Stichtag beantwortet die Frage nach der Wirksamkeit deshalb nur für diesen Tag.
Daraus ergeben sich zwei Fragen an die Geschäftsleitung. Welche unserer KI-Systeme sind mit Modell, Trainingsdaten und Lieferant inventarisiert, und für welche können wir die Herkunft belegen? Und würden wir eine Manipulation bemerken, und falls nicht rechtzeitig, mit welchem gesicherten Stand könnten wir neu beginnen?
Der Wert der 27090 für ein Gremium liegt in der offenen Auskunft darüber, wo die Erkennung an Grenzen stösst. Wo das Erkennen unsicher bleibt, wird der belegte, unversehrte Stand zur wichtigsten Rückfallebene.
Technologie kann delegiert werden. Verantwortung nicht.
Transparenzhinweis
Generative KI wurde bei der Erstellung dieses Artikels unterstützend für Recherche und redaktionelle Vorarbeiten eingesetzt. Die konzeptionelle Anlage, die Auswahl und Gewichtung der Inhalte, die fachliche Einordnung, die Endfassung des Textes sowie die Verantwortung für alle Aussagen und Schlussfolgerungen liegen bei mir.
Quellen
- ISO/IEC (Oktober 2026): ISO/IEC 27090:2026, Addressing security threats and compromises to AI systems. Erstausgabe, ISO/IEC JTC 1/SC 27. Insbesondere Ziff. 5.1 bis 5.5, 6.2, 6.3, 6.5, 6.9, 6.11.3, 6.11.4, Kap. 7, Anhänge A und B. https://www.iso.org/standard/27090
- NIST (Februar 2024): The NIST Cybersecurity Framework (CSF) 2.0. NIST CSWP 29. https://doi.org/10.6028/NIST.CSWP.29
- NIST (Dezember 2025): Cybersecurity Framework Profile for Artificial Intelligence (Cyber AI Profile). NIST IR 8596, Initial Preliminary Draft. https://csrc.nist.gov/pubs/ir/8596/iprd
- Puppe, Christoph (19.10.2026): ISO/IEC 27090 soll KI-Systeme sicher machen. iX, heise online. https://www.heise.de/news/ISO-IEC-27090-soll-KI-Systeme-sicher-machen-11492332.html
- FINMA (18.12.2024): Aufsichtsmitteilung 08/2024, Governance und Risikomanagement beim Einsatz Künstlicher Intelligenz.
- Obligationenrecht (OR, SR 220), Art. 716a und Art. 754.
- Weitere erwähnte Normen: ISO/IEC 27001:2022, ISO/IEC 27002:2022, ISO/IEC 42001:2023, ISO/IEC 38507:2022.
- Stebler, Remo (19.06.2026): Im KI-Zeitalter genügt zertifizierte Sicherheit alleine nicht mehr. LinkedIn. https://www.linkedin.com/pulse/im-ki-zeitalter-genügt-zertifizierte-sicherheit-alleine-remo-stebler-angle