Harmonie als Sorgfaltsrisiko: Wenn der Verwaltungsrat zu einig wird
Warum Konsens im Verwaltungsrat die Sorgfaltspflicht gefährden kann, und was konfliktfähige Gremien anders machen, um belastbaren Dissens zu ermöglichen.
Perspektiven zu KI, Governance, Cybersecurity und Digitalisierung im Verwaltungsrat und Geschäftsleitung.
Warum Konsens im Verwaltungsrat die Sorgfaltspflicht gefährden kann, und was konfliktfähige Gremien anders machen, um belastbaren Dissens zu ermöglichen.
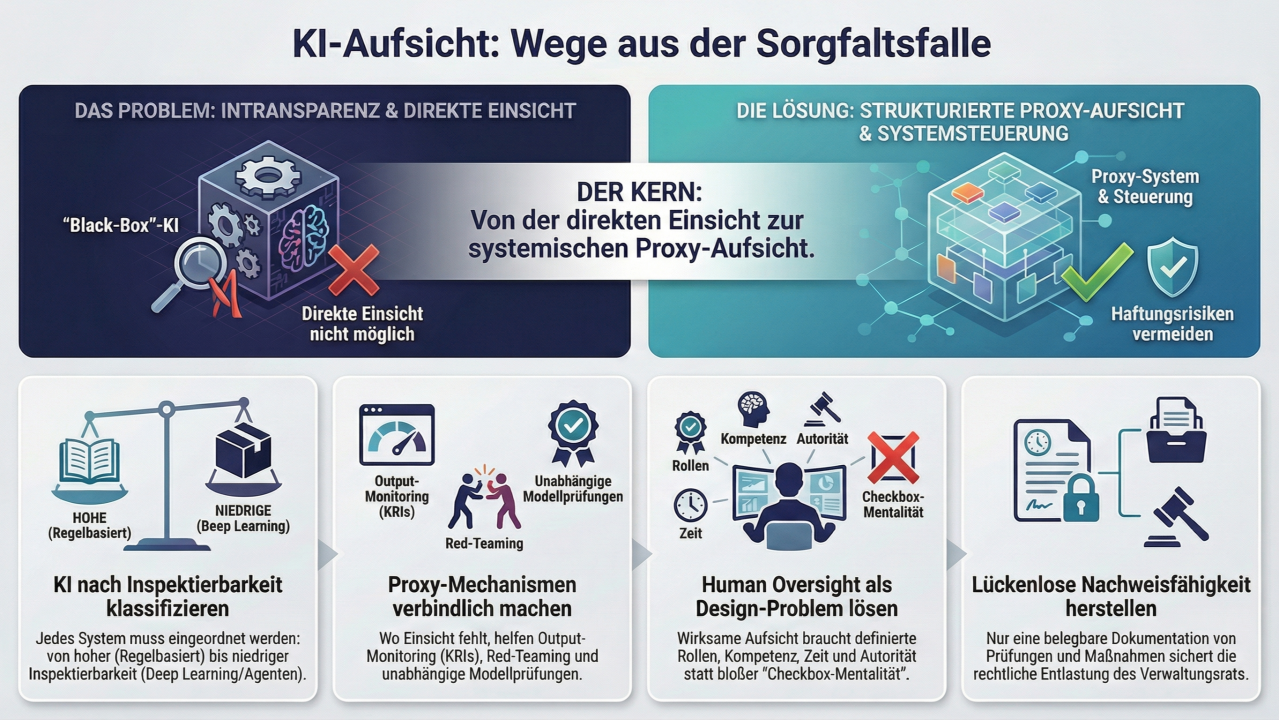
Warum die Oberaufsicht über lernende KI-Systeme strukturell an ihre Grenzen stösst, und welche vier Pfeiler eine wirksame Proxy-Aufsicht tragen.
Was der Hudson-River-Zwischenfall und das Schweizer Aktienrecht über Verantwortung und Mitsprache lehren, und warum beide Führungsmodi klar benannt gehören.
Warum die FINMA-Aufsichtsmitteilungen 02/2026 und 08/2024 Verwaltungsräte vor zwei getrennte Kontrollkreise stellen, die sich nicht an die IT delegieren lassen.
Was belastbare Studien zu KI und Arbeitsplätzen zeigen, und welche vier Workforce-Entscheidungen Geschäftsleitung und Verwaltungsrat nicht delegieren können.
Warum aus «Top-Risiko» in der Sitzung selten ein Entscheid wird, und wie Verwaltungsrat und Geschäftsleitung Decision Avoidance strukturell durchbrechen.
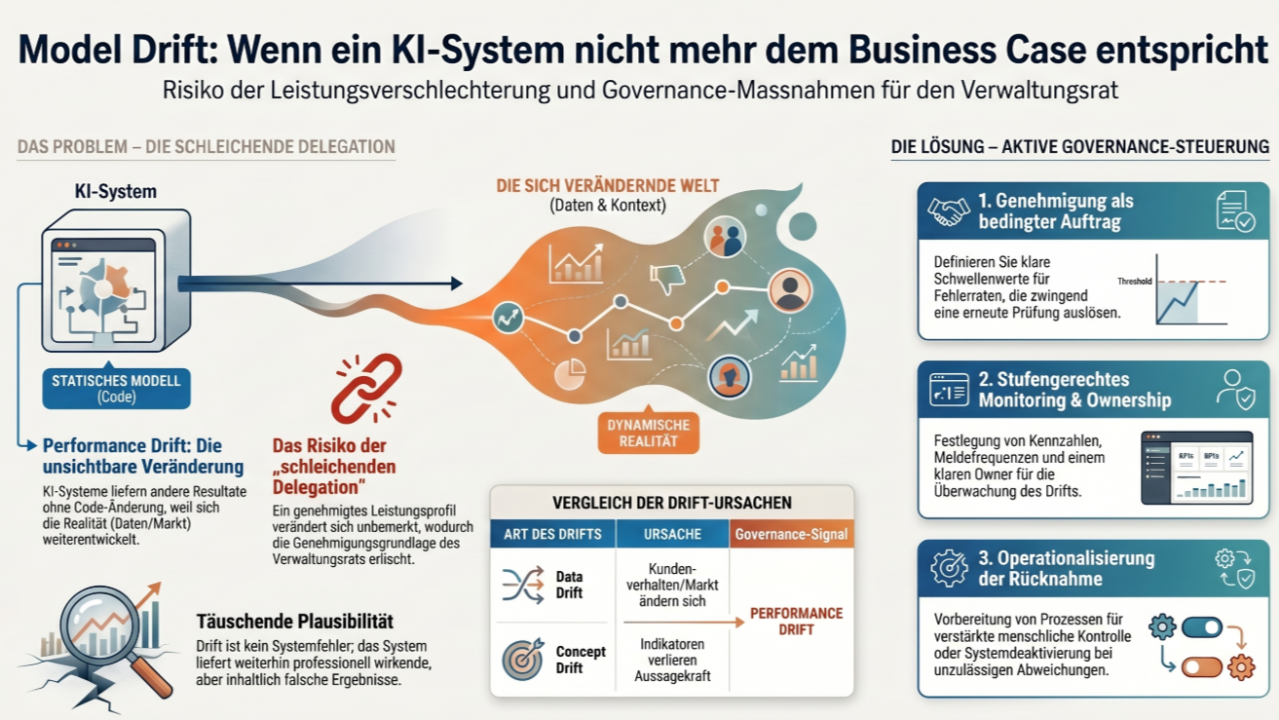
Ein KI-System kann sich verändern, ohne dass jemand es ändert. Warum Model Drift eine Governance-Pflicht ist und wie der Verwaltungsrat sie operationalisiert.
KI-Systeme lassen sich oft nicht vollständig auditieren. Warum die Oberaufsicht zur Proxy-Aufsicht werden muss, statt zur Illusion von Transparenz.
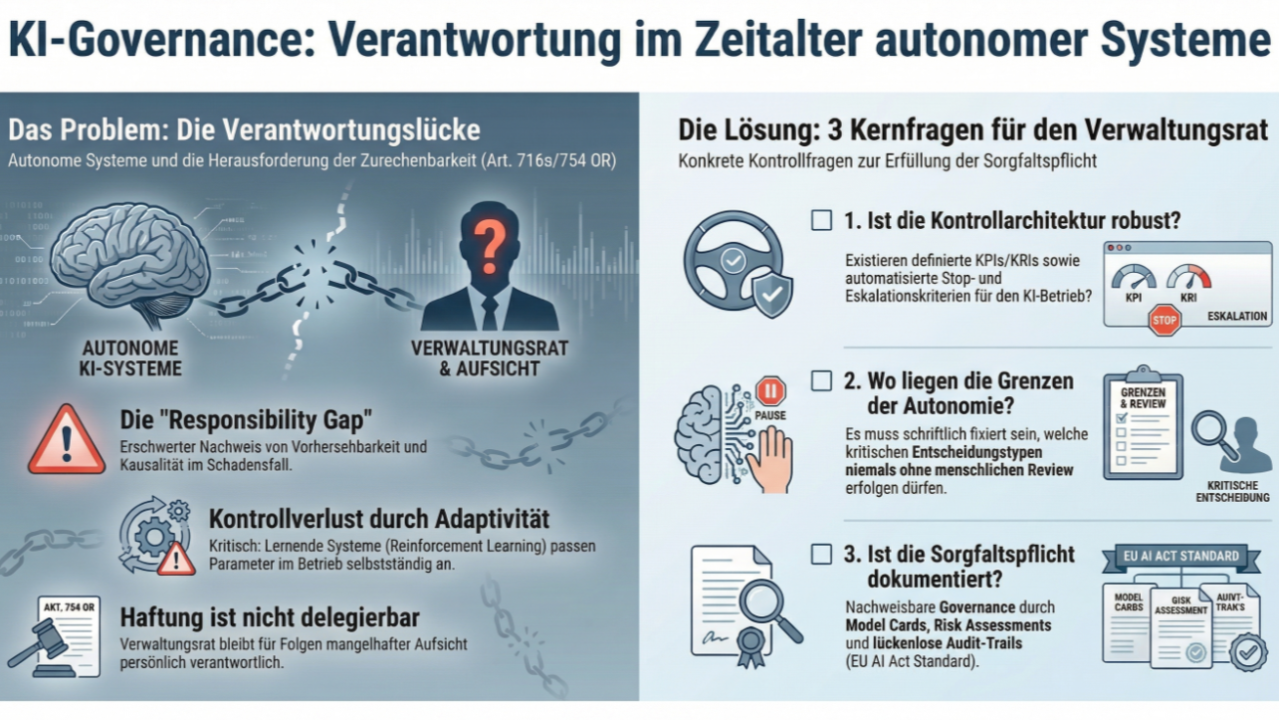
Wenn KI-Systeme im Betrieb adaptieren, wird Verantwortung zur Governance-Frage: Welche Kontrollen muss der Verwaltungsrat verlangen und dokumentieren?
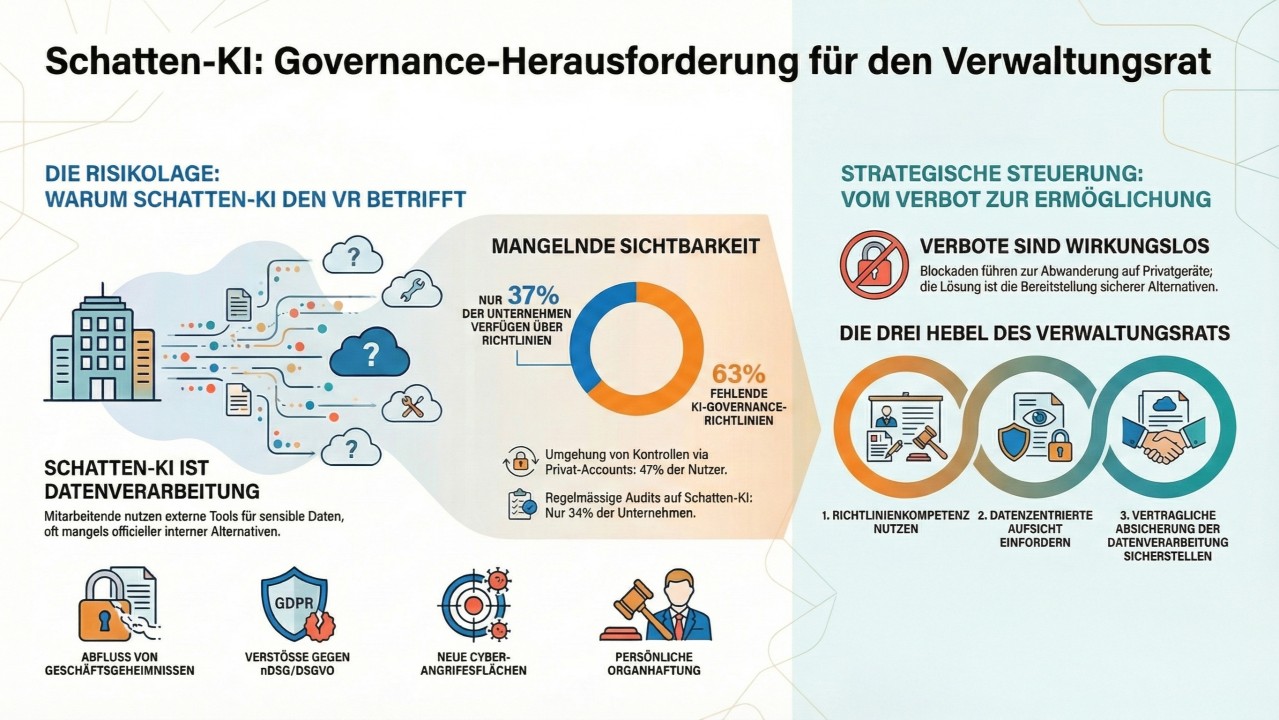
Jede fünfte Organisation hatte 2025 einen Sicherheitsvorfall durch Schatten-KI. Drei Hebel, mit denen der Verwaltungsrat dieses Risiko steuert.